Cette protection est accessible via la commande
op!settings ou /config panel.Seul le propriétaire du serveur peut whitelister les personnes autorisées à configurer les protections.
Configuration
1
Ouvrir le panel
Exécutez la commande
/config panel ou op!settings.2
Sélectionner la protection
Ouvrez le menu déroulant et choisissez
11. Autre option => 8. Anti-Transfère.3
Activer la protection
Utilisez le bouton Activer / Désactiver. Les boutons et les émojis changent selon l’état de la fonctionnalité.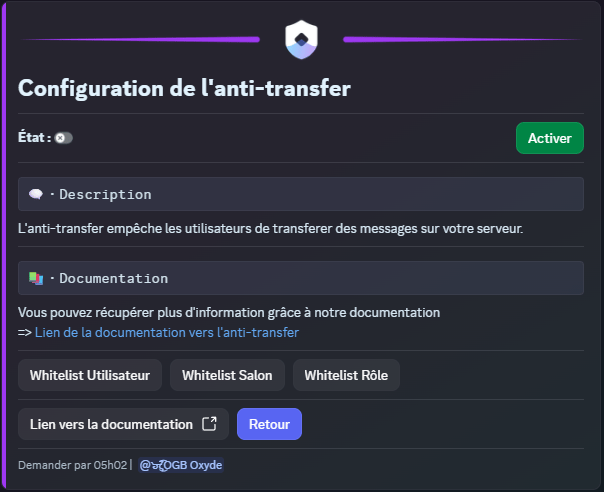
4
Listes blanches
L’Anti-Lien dispose de ses propres whitelists, en plus de la whitelist globale du serveur. Trois boutons sont disponibles dans le panel :
- Whitelist Salon : les message transféré sont autorisés dans les salons ajoutés. Dans un fil de discussion, c’est le salon parent qui est pris en compte.
- Whitelist Utilisateur : les personnes en étant dans la liste, peuvent transférer sans problème.
- Whitelist Rôle: les utilisateurs ayant un rôle whitelist peuvent envoyer des messages transférable, sans être sanctionnés.
Permissions requises
Le bot a besoin des permissions suivantes pour que cette protection fonctionne :- Voir les logs du serveur (audit logs) : pour identifier l’auteur.
- Bannir & Kick des membres : pour sanctionner l’auteur de l’action.
- Gérer les messages : pour supprimer les contenus transférable.
Placez le rôle du bot au-dessus des rôles du staff et des équipes en qui vous n’avez pas une confiance totale, sinon il ne pourra pas les sanctionner.Si vous utilisez un bot personnalisé, placez-le en dessous de OXYDE Protect.
Un problème avec cette fonctionnalité ?
Rejoignez notre serveur de support, on vous répondra rapidement.